La automatización del cumplimiento para pequeñas empresas en 2026 permite evitar cuantiosas multas mediante el uso de tecnología proactiva que monitorea la adhesión a marcos complejos como CMMC 2.0 y las leyes de ciberseguridad en constante evolución. Estas herramientas automatizadas agilizan la gestión de riesgos y los requisitos de seguros; por consiguiente, permiten que las firmas de menor tamaño mantengan altos estándares de seguridad sin la carga de la supervisión manual.
Navegar el entorno normativo en 2026 a menudo se siente como perseguir un objetivo en movimiento, especialmente cuando las hojas de cálculo manuales y las actualizaciones reactivas siguen siendo su defensa principal. Para las pequeñas empresas, el costo de un descuido ya no es solo una penalización financiera; es un riesgo crítico que puede romper los vínculos en la cadena de suministro e invalidar la cobertura de los seguros. A medida que los mandatos digitales se vuelven más estrictos, adoptar un enfoque proactivo y automatizado es la única forma de mantener la continuidad operativa. Esta guía desglosa los mecanismos esenciales de la automatización del cumplimiento para pequeñas empresas y la aplicación estratégica de la regla 80/20 en ciberseguridad. Analizaremos cómo gestionar los riesgos de proveedores externos, cómo prepararse para auditorías rigurosas de ciberseguros y cómo construir una hoja de ruta resiliente. Al adoptar estas tecnologías prácticas, usted puede transformar el cumplimiento de un dolor de cabeza recurrente en una ventaja competitiva para su empresa en crecimiento.
El alto costo del cumplimiento manual en 2026
El panorama normativo de 2026 ha cambiado fundamentalmente, eliminando el mito de que la supervisión del cumplimiento es una carga exclusiva de las grandes corporaciones. Las agencias de control modernas han intensificado su enfoque en los sectores de las pequeñas y medianas empresas. Según datos de la Administración de Pequeñas Empresas (SBA), el 34 por ciento de las pequeñas empresas han recibido recientemente sanciones regulatorias, con multas que alcanzan un costo medio de 14,000 dólares. Para una firma en crecimiento, un gasto inesperado de este tipo suele traducirse en la pérdida de nóminas o en el aplazamiento de inversiones de capital.
El principal culpable de estos golpes financieros no suele ser la falta de intención, sino una falla en el método. Las investigaciones indican que el 91 por ciento de estas sanciones son resultado directo de errores en el seguimiento manual. En una era definida por los intrincados requisitos de GDPR, CCPA y los mandatos federales en evolución, la dependencia tradicional de hojas de cálculo estáticas se ha convertido en una vulnerabilidad significativa. Las hojas de cálculo no pueden proporcionar alertas en tiempo real, no se actualizan solas cuando cambian las leyes y crean silos de datos peligrosos que ocultan su verdadero perfil de riesgo.
En GlobalinkIT, abogamos por alejarse de estos sistemas manuales y fragmentados. Nuestro enfoque se centra en implementar soluciones de automatización del cumplimiento y automatización de flujos de trabajo para empresas para asegurar que los requisitos de seguridad estén integrados en sus operaciones principales. Al adoptar los estándares de automatización del cumplimiento para pequeñas empresas en 2026 las firmas pueden pasar de un control de daños reactivo a una postura proactiva impulsada por datos. Esta estrategia integral sustituye el error humano por un monitoreo continuo, garantizando que su infraestructura de ciberseguridad para pequeñas empresas se mantenga actualizada sin necesidad de una intervención manual constante.
Regulaciones clave que definen el panorama de las pequeñas empresas
Navegar el entorno normativo en 2026 requiere una comprensión detallada de los cuatro marcos principales que rigen a la mayoría de las pequeñas empresas en EE. UU. Estos estándares dictan cómo se maneja la información sensible; mantenerse al día con ellos es la única forma de evitar las elevadas sanciones asociadas con la fiscalización moderna.
El Marco de Ciberseguridad del NIST sirve como el estándar de oro para la seguridad fundamental. Proporciona el plano arquitectónico para identificar, proteger, detectar, responder y recuperarse de incidentes cibernéticos. La mayoría de los programas de ciberseguridad para pequeñas empresas se basan en el NIST porque traduce controles técnicos complejos en objetivos comerciales manejables.
Para las empresas dentro de la base industrial de defensa, el CMMC 2.0 ha pasado de ser una guía voluntaria a una necesidad absoluta. El Nivel 2 de CMMC es ahora un requisito estricto para los contratistas que manejan Información Unificada No Clasificada (CUI). Lograr esta certificación puede costar entre 35,000 y 85,000 dólares cuando se gestiona mediante métodos manuales ineficientes. Al aprovechar los protocolos de automatización del cumplimiento para pequeñas empresas en 2026 las firmas pueden reducir significativamente estos costos operativos al automatizar la recopilación de evidencias requerida para las evaluaciones de terceros.
Más allá de la defensa, HIPAA y la Regla de Salvaguardias de la FTC cubren porciones significativas del mercado. HIPAA ya no se limita a los hospitales; se aplica a cualquier negocio o asociado relacionado con la salud que maneje datos de pacientes. Del mismo modo, la Regla de Salvaguardias de la FTC exige que las instituciones financieras no bancarias, incluidos los corredores hipotecarios y los concesionarios de automóviles, implementen programas de seguridad rigurosos y documentados.
Regulación | Público objetivo principal | Requisito clave para 2026 |
|---|---|---|
NIST CSF | Todas las empresas de EE. UU. | Evaluación integral de riesgos y plan de respuesta a incidentes. |
CMMC 2.0 | Contratistas de defensa | Certificación obligatoria de Nivel 2 por terceros para CUI. |
HIPAA | Sector salud y socios | Cifrado seguro y controles estrictos de acceso para PHI. |
Salvaguardias de la FTC | Servicios financieros | Designación de una persona calificada para supervisar la seguridad. |
GlobalinkIT se especializa en ayudar a las empresas con sede en EE. UU. a navegar estos marcos específicos. Utilizamos la soluciones de automatización del cumplimiento para proporcionar las decisiones basadas en datos necesarias para cumplir con estos requisitos de alto nivel. Al consolidar su infraestructura de seguridad, garantizamos que su empresa cumpla con estos mandatos sin el exceso de sistemas de TI fragmentados.
Cómo funciona la automatización del cumplimiento para pequeñas empresas
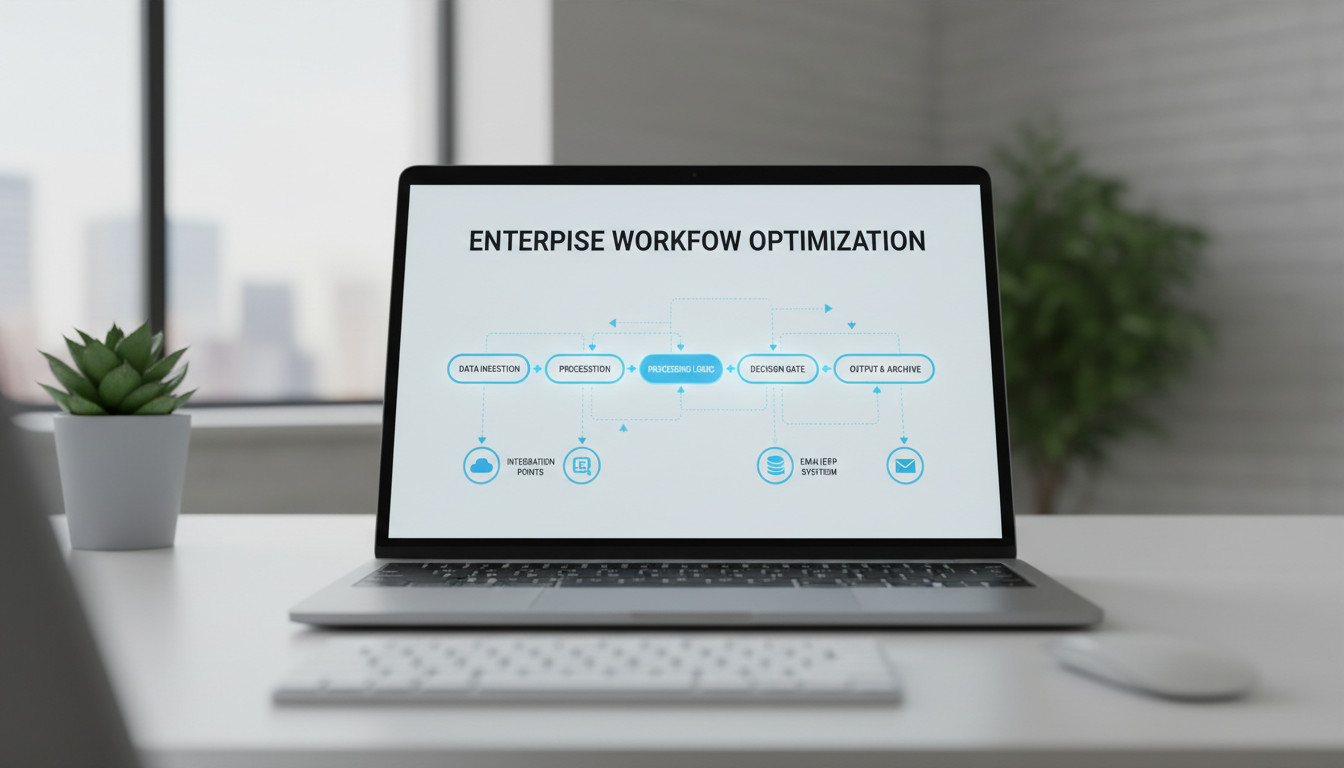
El motor técnico que impulsa los estándares de automatización del cumplimiento para pequeñas empresas en 2026 se basa en integraciones de API persistentes en lugar de documentación estática. En lugar de esperar a una auditoría anual manual, estas soluciones de automatización del cumplimiento se conectan directamente a su infraestructura tecnológica actual, incluidos proveedores de la nube, sistemas de RR. HH. y herramientas de gestión de identidad. Esto crea un ciclo de retroalimentación continua donde el software monitorea su entorno en tiempo real para asegurar que cada control de seguridad requerido permanezca activo.
Las pruebas continuas de control son el componente más crítico de esta arquitectura. Si se incorpora a un nuevo empleado sin autenticación de múltiples factores, o si se omite un parche crítico en un servidor, el sistema señala la falta de conformidad de inmediato. Esta visibilidad proactiva elimina el desfase de cumplimiento que suele ocurrir entre los ciclos de auditoría tradicionales. Al mantener una visibilidad los 365 días del año a través de plataformas SaaS integradas, los dueños de negocios pueden ver su estado actual en cualquier momento, transformando el cumplimiento de un evento anual estresante en un proceso operativo de fondo.
Además, estos sistemas automatizan la recopilación de evidencias capturando programáticamente registros, configuraciones y capturas de pantalla como prueba de trabajo. Estos datos se centralizan en una única fuente de información que integra herramientas de ciberseguridad para pequeñas empresas con los requisitos normativos. Para una empresa que trabaja con GlobalinkIT, esto significa que su automatización de flujos de trabajo para empresas y sus protocolos de seguridad conviven en un ecosistema unificado. Al combinar estas múltiples tecnologías bajo un solo socio, usted garantiza que la evidencia esté siempre lista para un auditor o ajustador de seguros, reduciendo significativamente la carga administrativa de su equipo interno.
La regla 80/20 en el cumplimiento de la ciberseguridad
Aplicar el Principio de Pareto al riesgo normativo revela un atajo poderoso para las empresas con recursos limitados. En el contexto de los estándares de automatización del cumplimiento para pequeñas empresas en 2026 el 80 por ciento de las posibles brechas de cumplimiento suelen provenir de solo el 20 por ciento de los sistemas críticos o comportamientos humanos específicos. En lugar de tratar cada punto de datos con el mismo peso, la soluciones de automatización del cumplimiento inteligente identifica estas variables de alto riesgo de inmediato.
Las áreas comunes de alto impacto incluyen integraciones de terceros no seguras, software heredado sin parches y controles de acceso inconsistentes para datos sensibles. Las herramientas automatizadas escanean su entorno para encontrar estas vulnerabilidades específicas y las priorizan para que su personal de TI pueda enfocarse en las amenazas más importantes. Este enfoque dirigido evita la fatiga de seguridad que ocurre cuando los equipos se ven abrumados por alertas menores mientras pasan por alto brechas mayores en su perímetro.
Al utilizar la automatización de flujos de trabajo para empresas GlobalinkIT ayuda a las empresas a alejarse de las listas de verificación de seguridad amplias e ineficientes. Nuestros sistemas se centran en el monitoreo continuo de ese 20 por ciento vital, asegurando que su postura de ciberseguridad para pequeñas empresas se mantenga sólida donde es más vulnerable. Esta priorización basada en datos transforma el cumplimiento de una tarea insuperable en una rutina operativa manejable; permite que los propietarios se concentren en el crecimiento mientras la tecnología se encarga del trabajo pesado de la detección de riesgos y la recopilación de evidencias.
Asegurando la cadena de suministro: gestión de riesgos de proveedores externos
Si bien los controles internos son vitales, su perímetro de seguridad es tan fuerte como el socio menos seguro conectado a su red. Las investigaciones indican que el 30 por ciento de todas las brechas de datos ahora involucran a proveedores externos; una realidad que convierte a la Gestión de Riesgos de Proveedores (VRM) en una parte innegociable de la ciberseguridad para pequeñas empresas. La mayoría de las pequeñas empresas descuidan esta área porque carecen de la capacidad para evaluar manualmente a cada proveedor de software o socio de servicios. Este descuido crea una brecha masiva en las estrategias comerciales modernas que los reguladores ya no están dispuestos a ignorar.
Para cerrar esta brecha, las empresas deben adoptar un ciclo de vida estructurado para gestionar los riesgos externos. Este proceso consta de cinco fases distintas:
Planificación: Identificar la necesidad del negocio y la sensibilidad de los datos a los que el proveedor tendrá acceso.
Debida diligencia: Verificar la postura de seguridad y las certificaciones del proveedor antes de su contratación.
Negociación de contratos: Definir obligaciones de seguridad claras y cláusulas de derecho a auditoría.
Monitoreo continuo: Evaluar regularmente el desempeño del proveedor y sus actualizaciones de seguridad durante toda la relación.
Finalización: Garantizar que todos los datos sean recuperados o destruidos y que el acceso sea revocado al terminar la relación.
Gestionar estas fases manualmente es casi imposible para equipos pequeños. Al integrar la soluciones de automatización del cumplimiento las firmas pueden agilizar los aspectos más tediosos del ciclo de vida. Las herramientas de automatización pueden enviar programáticamente cuestionarios de seguridad a los proveedores según su nivel de riesgo y señalar automáticamente a aquellos que no cumplan con los estándares de automatización del cumplimiento para pequeñas empresas en 2026. Al utilizar la automatización de flujos de trabajo para empresas GlobalinkIT garantiza que las evaluaciones de proveedores no sean solo un evento único, sino una parte continua de su defensa digital. Este enfoque impulsado por datos le permite escalar sus operaciones sin expandir inadvertidamente su superficie de ataque.
Cómo superar la auditoría de ciberseguros de 2026
Asegurar la cadena de suministro es solo una cara de la moneda; la otra es demostrar que sus defensas internas son suficientes para satisfacer a los suscriptores de seguros. Investigaciones recientes revelan una tendencia preocupante: el 73 por ciento de las pequeñas y medianas empresas no cumplen con los rigurosos requisitos de las auditorías de ciberseguros actuales. En 2026, las aseguradoras ya no aceptan un enfoque superficial; exigen pruebas concretas de controles específicos de alto nivel antes de emitir o renovar una póliza.
Para superar estas auditorías, su firma debe demostrar tres elementos innegociables: - MFA en todas partes: Implementación de autenticación de múltiples factores en todas las aplicaciones, puntos de acceso remoto y cuentas administrativas. - Detección y respuesta de puntos finales (EDR): Capacidades de monitoreo y respuesta activa en cada dispositivo conectado a la red. - Respaldos documentados y probados: Evidencia de que los datos están respaldados fuera del sitio y, fundamentalmente, que los procesos de restauración se han probado con éxito en los últimos 12 meses.
El uso de la soluciones de automatización del cumplimiento garantiza que estos controles no solo estén activos, sino que sean auditables. La automatización proporciona la documentación de "prueba de trabajo" que los ajustadores de seguros exigen mediante la generación de informes en tiempo real y registros inmutables. En lugar de apresurarse a reunir capturas de pantalla manuales durante una auditoría, las plataformas de ciberseguridad para pequeñas empresas integradas con la automatización de flujos de trabajo para empresas ofrecen un rastro de evidencia persistente. Esta capacidad es un pilar fundamental de los estándares de automatización del cumplimiento para pequeñas empresas en 2026. Permite que su firma demuestre que los protocolos de seguridad se aplican de manera consistente, transformando la aprobación del seguro de una apuesta arriesgada en un resultado predecible basado en datos.
Construyendo una hoja de ruta para el cumplimiento con GlobalinkIT
Navegar las complejidades de la automatización del cumplimiento para pequeñas empresas en 2026 requiere una transición metódica de herramientas fragmentadas a una defensa integrada. El primer paso consiste en un análisis integral de brechas para identificar vulnerabilidades específicas en su infraestructura actual frente a marcos como NIST o CMMC 2.0. Esta evaluación proporciona los datos necesarios para priorizar inversiones y evitar costos innecesarios en software redundante. Una vez identificadas las brechas, las empresas deben implementar controles de seguridad básicos; específicamente, autenticación de múltiples factores (MFA) y detección y respuesta de puntos finales (EDR) para satisfacer tanto a los suscriptores de seguros como a los mandatos regulatorios.
Para mantener estos estándares a largo plazo, las empresas deben: 1. Desplegar la soluciones de automatización del cumplimiento para gestionar la recopilación de evidencias en tiempo real, asegurando que los rastros de auditoría se generen programáticamente en lugar de mediante hojas de cálculo manuales. 2. Establecer una automatización de flujos de trabajo para empresas para programar y rastrear la capacitación anual de concientización de los empleados, abordando los comportamientos humanos que a menudo conducen a brechas de seguridad.
GlobalinkIT agiliza esta hoja de ruta proporcionando un enfoque totalmente integrado. Combinamos conectividad a internet de alta velocidad, plataformas SaaS especializadas y ciberseguridad para pequeñas empresas bajo un mismo paraguas de gestión. Esta estrategia evita los peligrosos silos de datos que suelen ocurrir al usar proveedores dispares, garantizando que su postura de cumplimiento sea visible y sus datos permanezcan seguros a través de una fuente única de información.
Mantenerse a la vanguardia de las regulaciones cambiantes en 2026 requiere más que un simple seguimiento manual. La automatización ofrece una forma proactiva de proteger su negocio de multas costosas y obstáculos legales. Aunque la tecnología simplifica el proceso, implementar estas herramientas de manera efectiva puede ser una tarea compleja para equipos pequeños. Si desea ayuda experta para asegurar que sus sistemas sean robustos, GlobalinkIT está aquí para asistirle. Puede explorar nuestras soluciones especializadas de Cumplimiento para construir hoy mismo una base más segura para el crecimiento de su negocio.