Evaluaciones de riesgos alineadas con NIST
Vinculamos cada vulnerabilidad con los controles de NIST, HIPAA y GDPR, entregándole un plan de acción priorizado antes de que ocurra una filtración de datos.
La mayoría de las filtraciones comienzan con una brecha invisible
A menudo, una sola configuración errónea desapercibida causa todo el daño. Nuestra evaluación hace visible cada vulnerabilidad para que pueda cerrar la brecha antes de que los atacantes la encuentren.
Conozca el alcance de cada verificación de seguridad
Antes de comprometerse, sepa exactamente qué examinamos. Aquí detallamos el alcance total de nuestra evaluación de riesgos para que nada quede al azar.
Revisión de red
Mapeamos cada dispositivo y conexión en su red para localizar los puntos débiles que los atacantes podrían aprovechar.
Controles de acceso
Verificamos quién posee contraseñas y permisos, señalando las cuentas que deberían estar restringidas.
Verificación de políticas
Comparamos sus prácticas de seguridad con NIST, HIPAA y GDPR para identificar faltas de cumplimiento normativo.
Escaneo de amenazas
Evaluamos sus sistemas en busca de vulnerabilidades conocidas y actividad sospechosa antes de que se conviertan en incidentes.
Revisión de datos
Identificamos dónde reside su información sensible y si está protegida tanto en reposo como en tránsito.
Seguridad de correo electrónico
Inspeccionamos su configuración de correo para detectar riesgos de phishing y debilidades de suplantación de identidad.
Auditoría de respaldos
Verificamos sus procesos de respaldo y tiempos de recuperación para que un incidente no resulte en la pérdida definitiva de datos.
Hábitos del personal
Revisamos las conductas de seguridad comunes y detectamos deficiencias de capacitación que ponen en riesgo sus sistemas.
¿Cómo funciona realmente la evaluación?
Nuestro proceso es directo y práctico. Cada paso se basa en el anterior para entregar una hoja de ruta clara sin interrumpir sus operaciones diarias.
Descubrimiento inicial
Mapeamos sus sistemas, flujos de datos y controles de seguridad actuales para comprender a fondo su entorno.
Escaneo de vulnerabilidades
Utilizamos herramientas automatizadas y verificaciones manuales para identificar puertos expuestos, configuraciones débiles y software desactualizado.
Análisis de riesgos
Evaluamos la probabilidad y el impacto empresarial de cada hallazgo para que sepa qué requiere atención inmediata.
Mapeo de cumplimiento
Los hallazgos se contrastan con los requisitos de NIST, HIPAA y GDPR para resaltar las brechas regulatorias.
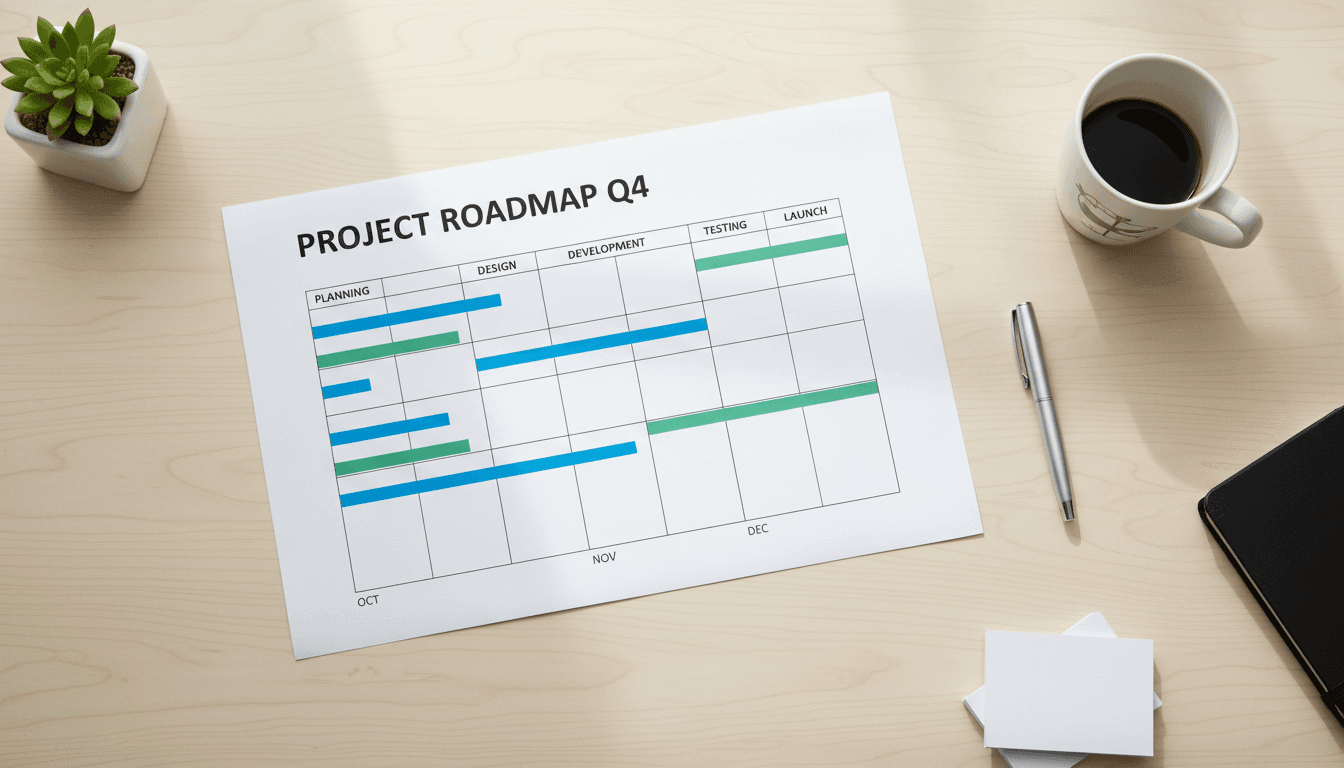
Hoja de ruta de acción
Recibirá una lista de correcciones priorizada con responsables y plazos claros, además de orientación sobre mejoras inmediatas.
Revisiones alineadas con NIST
Cada brecha se vincula con controles sobre los que usted puede actuar.
Hallazgos listos para auditoría
Entregados en un lenguaje que sus auditores realmente comprenden.
Su informe de riesgos, transformado en soluciones reales
Cada evaluación concluye con un informe claro y ejecutable, no con una acumulación de tecnicismos irrelevantes.
3
Marcos de cumplimiento
Hallazgos vinculados a NIST, HIPAA y GDPR para que conozca su situación normativa exacta.
10+
Controles técnicos revisados
Desde reglas de firewall hasta calendarios de parches, probamos lo que los atacantes realmente buscan.
30+
Páginas de hallazgos
Un informe escrito completo con evidencia, niveles de riesgo y contexto para cada punto.
90
Hoja de ruta de acción (días)
Próximos pasos priorizados por nivel de riesgo para que pueda solucionar primero las brechas graves.
Preguntas sobre la evaluación
Respuestas claras sobre costos, tiempos y el alcance de la evaluación.
¿Cuál es el costo de la evaluación de riesgos?
El precio depende del tamaño y la complejidad de su entorno. Definimos el alcance en una breve consulta, confirmamos el precio antes de empezar y usted nunca pagará por trabajo no aprobado.
¿Cuánto tiempo toma la evaluación?
La mayoría de las evaluaciones se completan en dos o tres semanas. Los entornos más pequeños pueden terminar antes, mientras que las redes más grandes podrían requerir más tiempo. Le daremos un cronograma claro desde el inicio.
¿Bajo qué estándares realizan la verificación?
Vinculamos cada hallazgo con los marcos de NIST, HIPAA y GDPR. Esto significa que obtendrá una visión clara de su situación y de qué corregir exactamente según las regulaciones que le apliquen.
¿Esta evaluación es solo para grandes empresas?
No. Realizamos evaluaciones para equipos pequeños, empresas en crecimiento y organizaciones consolidadas por igual. Si maneja datos de clientes, tiene motivos suficientes para conocer su nivel de riesgo.
¿Qué recibimos al finalizar el proceso?
Recibirá una hoja de ruta de acción priorizada que detalla cada vulnerabilidad, la solución necesaria y el orden en que debe abordarse. Sin informes vagos, solo un camino claro del riesgo a la resolución.
¿Qué sucede después de recibir el informe?
Revisaremos los resultados con usted y le ayudaremos a planificar los siguientes pasos. Ya sea que trabaje con nosotros o gestione las correcciones internamente, la hoja de ruta le servirá como una guía sólida.
¿Aún tiene dudas?
Consúltenos directamente sobre el costo, los plazos o lo que incluye su evaluación.
Programe su evaluación de riesgos de 90 minutos
Obtenga un panorama claro de su exposición y una lista de correcciones priorizada, antes de tomar cualquier decisión.